摘要:
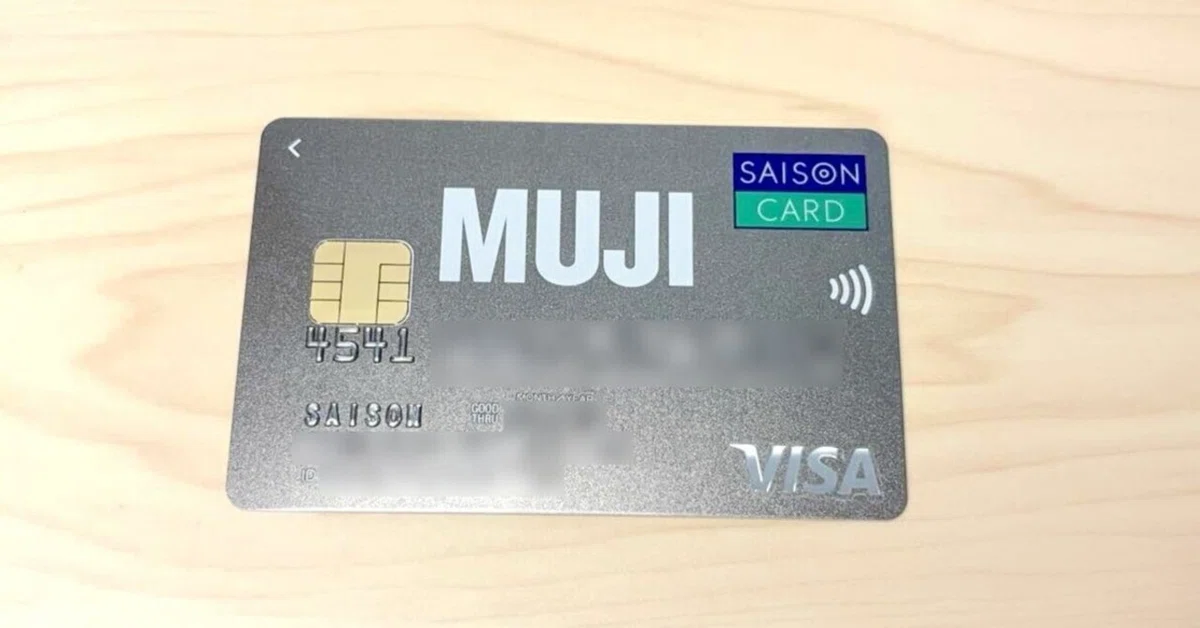
早前日本知名公司良品计划遭到黑客攻击,良品计划是无印良品背后的运营方,此次攻击造成大约 109 万张信用卡信息泄露。不过更让人咋舌的是:无印良品不但违规保存用户信用卡卡号,甚至还没有对卡号进行加密,也就是直接明文存储。
关注安全事件的用户可能知道,多数数据泄露都不涉及支付信息,即用户支付卡卡号、卡对应姓名、有效期和 CVV2 安全码使用后应该删除,避免出现安全事件后这些数据泄露导致盗刷。
无印良品倒是也知道这条规矩,所以其系统设计是不会保存用户支付信息的。但问题在于:无印良品在 2021 年 7 月调整专属积分或特典发放机制后,并未按照流程要求删除已经取得的信用卡卡号数据。目前无印良品还在调查这是人为失误还是系统问题。
根据无印良品的说明,无印良品联名信用卡由合作公司 Credit Saison 发行,根据双方说明,从 2000 年 10 月到 2021 年 7 月,发卡方向无印良品提供卡号等信息,用于识别持卡会员并发放专属积分。
2021 年 7 月调整积分发放机制后,双方停止传递卡号,当时无印良品应该删除这些信息,但实际上已经取得的卡号未被删除。这批泄露的信息里包括 109 万张信用卡卡号和用户出生日期,但不包括持卡人姓名、有效期和安全码。
但因为无印良品其他业务系统也出现数据泄露,所以黑客获得的数据包含完整卡号和姓名,不过卡有效期和安全码并未泄露,应该不用担心盗刷问题。
值得注意的是,无印良品承认使用明文存储用户的信用卡卡号信息,按理说既然要存储那好歹也应该加密才对,直接采用明文存储让人有些摸不着头脑。
有种猜测是无印良品可能将信用卡卡号当成用户 ID 使用,即在联名卡系统里按照卡号来识别用户,不过这种猜测暂时还无法得到证实,不知道后续无印良品是否会发布详细复盘报告说明缘由。
评论