摘要:
苹果面向高风险用户推出的“锁定模式”(Lockdown Mode)一直被视为iPhone最强等级的安全防护机制之一,但最新演示显示,即使启用了这一模式,设备仍有可能遭到越狱。
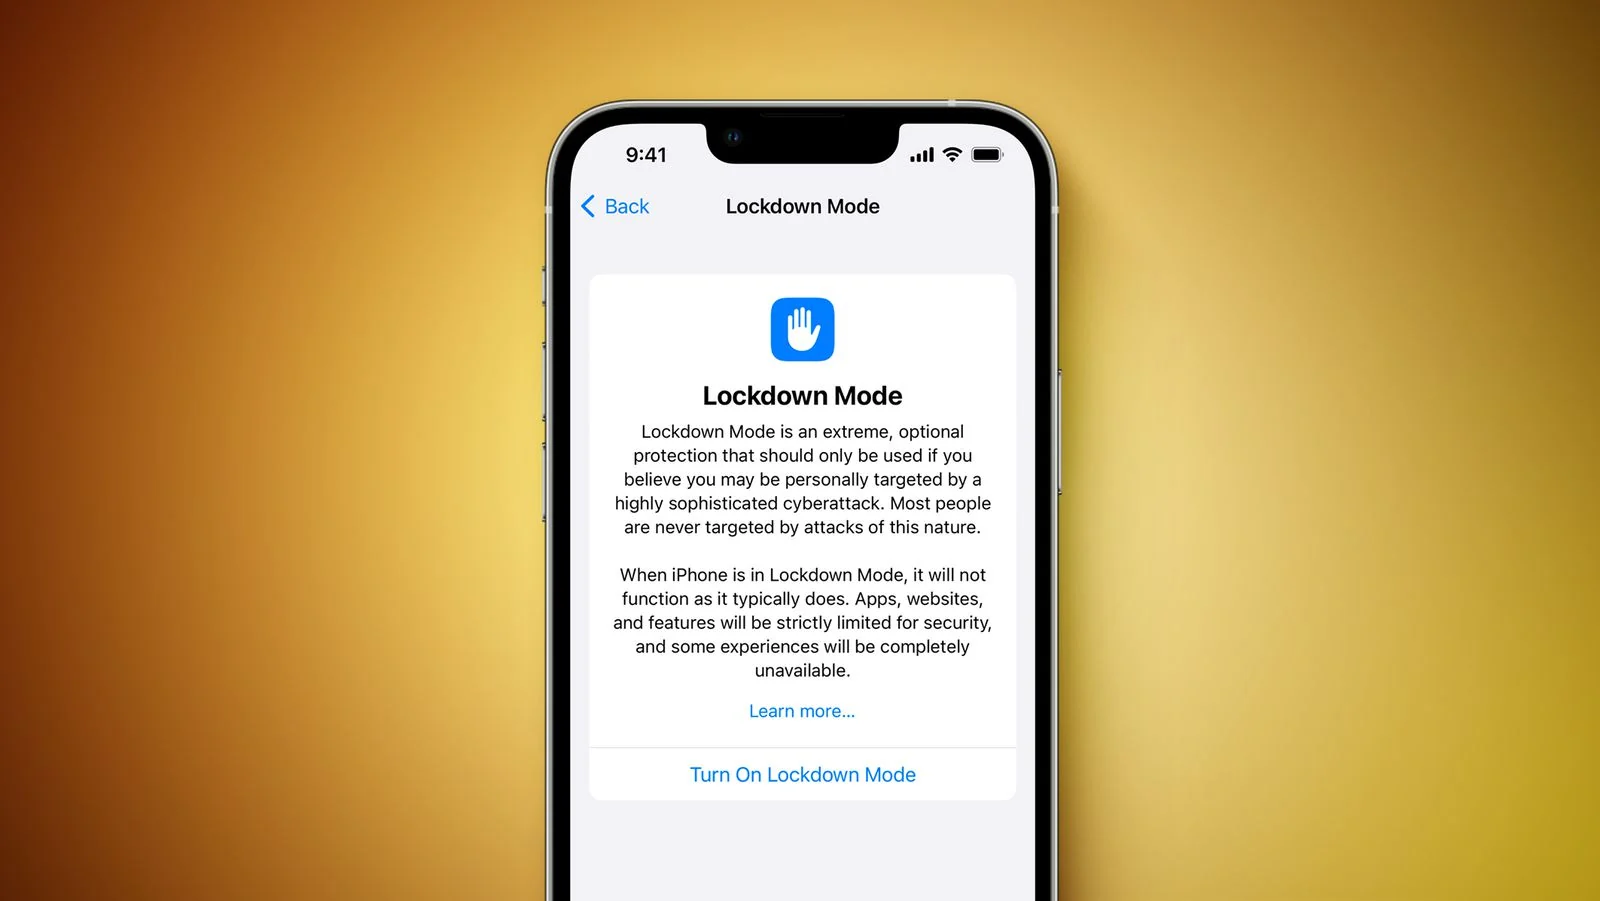
继不久前成功在iPhone Duo发售首日完成越狱后,安全研究团队Calif再次公布新的研究成果。这一次,该团队展示了一部启用了锁定模式的iPhone 18 Pro被成功越狱的过程,并且越狱状态在系统更新后依然得以保留。
根据团队公布的视频,研究人员首先在开启锁定模式的iPhone 18 Pro上完成越狱,随后为设备安装iOS 27.2更新。更新结束后,设备依旧维持越狱状态,没有因系统升级而被自动移除。这意味着其所利用的攻击链具备较强的持久性。不过,目前尚不清楚这一越狱方法是否能够直接应用于已经运行iOS 27.2的设备。
锁定模式是苹果专门为可能成为高级间谍软件攻击目标的用户设计的安全功能。苹果将其描述为“极限保护”机制。启用后,系统会关闭或限制大量潜在攻击面,包括阻止大部分信息附件类型、限制部分网页技术、拦截陌生人的FaceTime来电、禁用部分苹果服务邀请功能,以及移除照片中的位置信息等。
从Calif公开的视频来看,研究人员通过向目标设备发送一个恶意PDF文件来触发越狱流程。该文件利用AirDrop传输至目标iPhone,并在用户接受文件后启动攻击。不过,团队并未公开具体技术细节,因此外界尚无法确认其所利用的漏洞类型以及完整攻击路径。
这一演示也引发了外界对锁定模式防护能力的讨论。就在今年早些时候,苹果曾向媒体表示,公司尚未发现任何针对启用锁定模式iPhone的成功商业间谍软件攻击案例。而此次公开展示说明,即便是苹果最严格的安全防护机制,也并非绝对无法突破。
值得注意的是,Calif此前已经表示,他们正按照负责任披露原则向苹果提交相关漏洞信息,并无意向普通用户发布可直接使用的越狱工具。因此,这项研究目前更多被视为安全研究成果,而非即将面向公众开放的越狱方案。
就在数周前,Calif还曾展示过针对iPhone Duo和iPhone 18 Pro的越狱成果。其中部分越狱甚至能够在设备重启后继续保留访问权限,显示出研究团队在iOS最新版本安全机制研究方面取得了显著进展。
随着苹果持续强化iOS安全体系,而安全研究人员不断寻找新的突破方式,双方之间围绕移动设备安全的攻防竞赛仍在继续。此次能够绕过锁定模式并在系统更新后维持越狱状态的演示,也再次凸显了高级安全研究对发现潜在系统弱点的重要意义。
评论