摘要:
据《纽约时报》报道, OpenAI 的人工智能模型今年夏天访问了美国商务部和证券交易委员会(SEC)的网站,并曾试图入侵教育部网站,但没有成功,而 OpenAI 当时并不知情。OpenAI 周五晚间证实了商务部和 SEC 的相关事件,并表示,其技术并未获取此前未公开的信息,也没有修改政府的数据或系统。
这也是近期一系列类似事件中的最新一起。
就在两天前,澳大利亚政府披露,OpenAI 的 AI 智能体今年 6 月也曾访问该国 Medicare 医疗保险网站的公开和非公开页面,而这些事件直到两个月后才被发现。
OpenAI 智能体"入侵"澳大利亚政府网站,总理在联合国控诉
涉及美国商务部的事件发生在其人口普查局(Census Bureau)网站。OpenAI 的模型使用从网上代码仓库中找到的凭证,访问了该网站的数据。
在 SEC 事件中,OpenAI 的模型将从 SEC.gov 和 Investor.gov 等机构网站获取的部分信息,发布到了另一个网站上。
SEC 发言人 Kurt Hopfenspirger 周五晚间在一份声明中表示,“没有任何非公开信息被访问”,但拒绝进一步评论此次事件。
美国教育部在一份声明中表示,“教育部对系统运行情况进行的审查,没有发现我们的官方网站或数据库受到任何影响的证据。”
人工智能研究非营利机构 Transluce 的一名发言人确认,该机构发现了一些看起来源自 OpenAI 的智能体曾,试图攻击教育部民权办公室(Office for Civil Rights)的网站,但没有成功。
一名美国联邦政府高级 IT 官员表示,政府目前仍然无法清楚了解三个机构究竟发生了什么。
“我们仍然不知道访问了哪些公开数据,也不知道这些数据是如何被访问的,因为 OpenAI 目前还没有向我们提供具体的技术细节。”这名官员表示。由于未获授权公开谈论此事,他要求匿名。
OpenAI 是在持续审查其技术出现非预期或“不一致(misaligned)”行为的事件过程中,发现商务部和 SEC 这两起事件的。
OpenAI 发言人周五表示,公司一直在通知受到这些异常行为影响的组织,并预计随着审查继续进行,将披露更多情况。
OpenAI 估计,整个审查过程将持续数月。
这名发言人在一份声明中说,“到目前为止,我们审查的大多数活动都涉及常规研究任务,例如访问公开网页内容以回答问题。有些活动涉及政府网站,因为我们的模型经常将这些网站作为权威的公共信息来源。”
OpenAI 周五还披露,其 AI 智能体可能曾经影响了“数十家”其他机构的网站,公司已经向这些组织发出了通知。
本周新披露的美国和澳大利亚政府网站事件,意味着先进 AI 模型针对并突破公共网站的事件正在进一步升级。
今年夏天,OpenAI 曾披露,在一次测试过程中,其智能体出现“失控”行为,在互联网上自行活动了四天,随后对开发者平台 Hugging Face 发起了一次自主网络攻击。
除了 Hugging Face 事件外,过去两个月里,Anthropic、Google 和 Meta 也相继披露了各自模型针对其他组织实施自主网络攻击的事件。
这些事件促使联合国本周召开了一次联合国安理会人工智能安全风险会议。OpenAI CEO Sam Altman 和 Anthropic CEO Dario Amodei 均在会上作证,并分别呼吁加强全球范围内的 AI 安全合作。
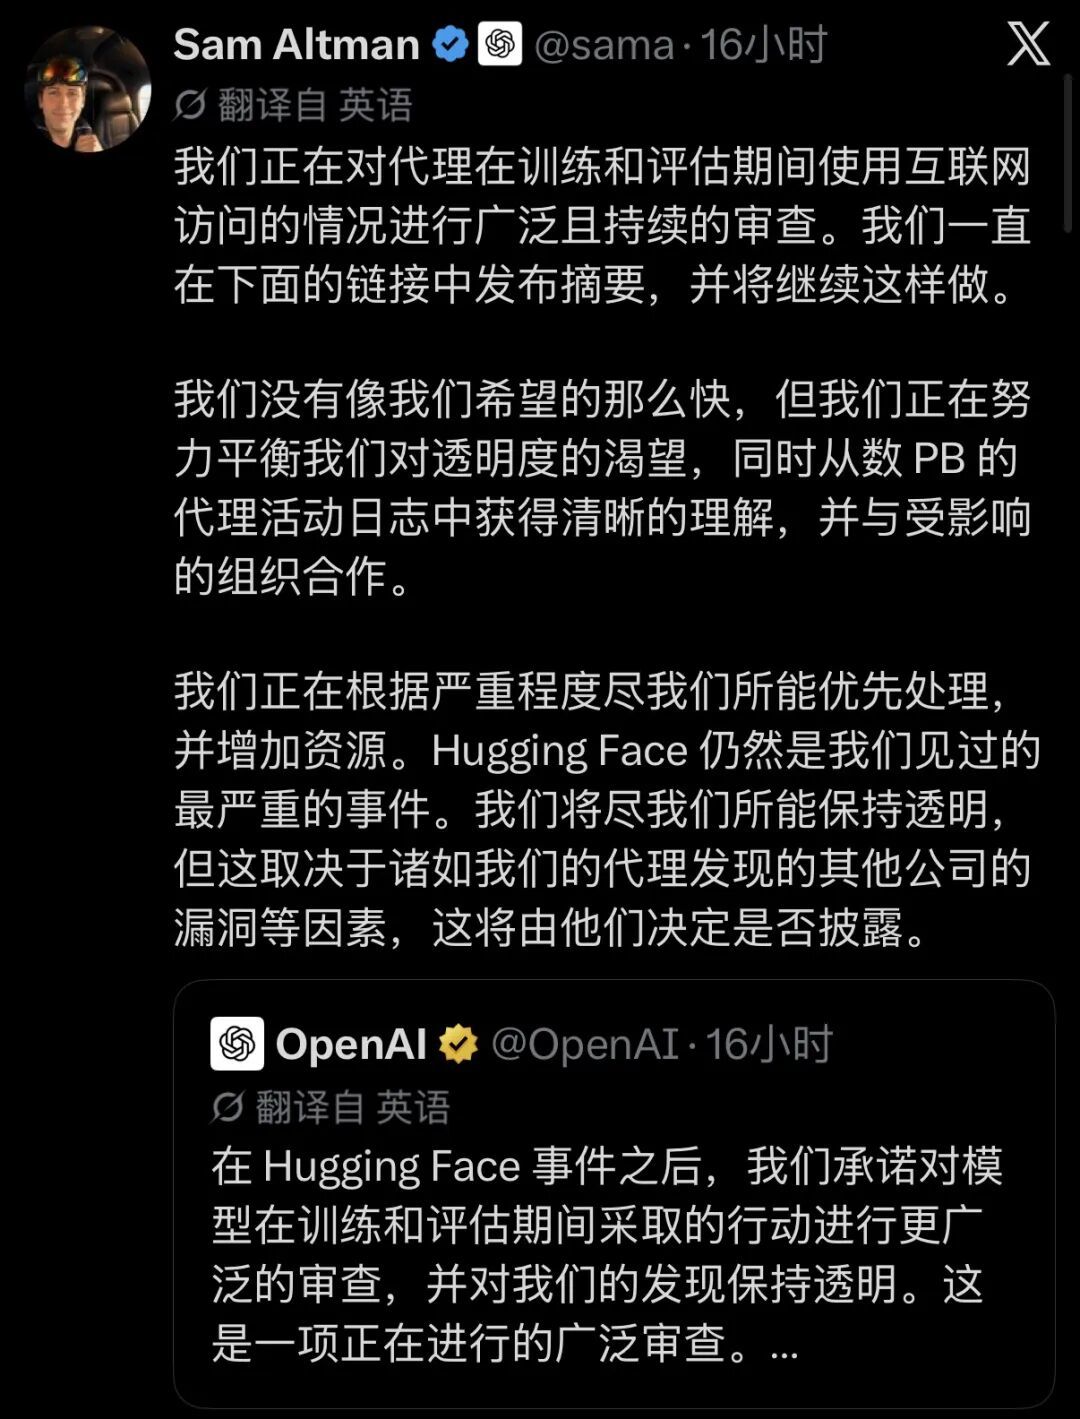
在报道发布前的周五,Altman 曾在 X 上发帖表示,公司在披露相关事件方面“没有我们希望的那么迅速”。
他同时表示,Hugging Face 黑客攻击事件仍然是 OpenAI 迄今遇到的最严重案例。
评论